O que são cookies de Internet? Tudo o que você deve saber
Se você veio atrás de uma receita caseira de deliciosos biscoitos, veio ao lugar errado! O nosso papo é sobre cookies de Internet.
O nome é o mesmo, mas se há alguma semelhança entre eles, acaba por aí.
Provavelmente sua pesquisa tem a ver com a quantidade de sites que você visita e que, ao serem acessados, exibem algo parecido com isto: “Nós usamos cookies para personalizar a navegação e melhorar a sua experiência no site. Ao clicar em ‘aceito’, você concorda com nossas políticas….”.
Afinal o que são esses tais cookies, o que eles fazem, ou por que são importantes? No bate-papo de hoje responderemos essas e outras perguntas, cujas respostas todos deveriam conhecer.
O que são cookies?
Um cookie de Internet é um arquivo de texto que o site ou serviço Web acessado pode armazenar no dispositivo do visitante sempre que ele permite, da mesma forma que os demais arquivos que compõem o site, como imagens, arquivos HTML e diversos outros dados que compõem o cache do navegador.
Conforme veremos adiante, ao mesmo tempo que esses cookies costumam ser conceitualmente simples, também são extremamente importantes, tanto para os usuários, como para os sites por eles visitados, pois servem para guardar informações sobre os visitantes e aspectos diversos da sua navegação em cada página.
Ao retornar a um site previamente visitado, a página acessada é capaz de recuperar o arquivo correspondente ao cookie que ela gerou, para “lembrar” desse acesso anterior e das suas preferências do visitante, por exemplo.
Esse conceito foi criado por Lou Montulli – um engenheiro de software da Netscape Communications – e passou a poder ser usado já em 1994, no navegador Netscape, como solução para as lojas virtuais, pois o carrinho de compras se esvaziava a cada nova página que o usuário acessasse.
Portanto, entre outras coisas, as personalizações feitas, a autenticação em uma área de usuário, ou a cada página acessada, todas as informações relativas à navegação podem constar do cookie, de modo que não seja necessário repetir as mesmas ações conforme se navega no site ou ainda, quando se retorna a ele.
Nesse ponto alguns podem estar querendo saber tudo para o que um cookie serve, não é mesmo?
Para que serve um cookie?
Em linhas mais gerais, os cookies são usados principalmente para três finalidades principais e que acabam por definir seus tipos: gerenciamento de sessão, personalização e rastreamento.
1. Gerenciamento de Sessão
É o uso mais comum e essencial para a maioria dos sites, pois os cookies de sessão são os que permitem que os sites saibam quem é cada visitante por cada uma das páginas acessadas.
Eis alguns benefícios práticos:
-
Login persistente – é graças ao gerenciamento de sessão, que é possível manter o visitante conectado durante sua navegação por páginas restritas, sem que ele precise digitar os dados de autenticação a cada clique;
-
Carrinho de compras – é o motivo que fez com que fossem criados, possibilitando “guardar” os itens que o usuário adicionou ao carrinho, mesmo que ele saia do site e retorne depois;
-
Segurança – funciona também como medida adicional de segurança, pois ao atestar que uma requisição foi feita pelo visitante associado ao cookie, ajuda a proteger contra ataques como CSRF (Cross-Site Request Forgery).
2. Personalização
É também um uso fundamental em alguns tipos de sites, pois ajuda a tornar a experiência de navegação mais fluida e ajustada às preferências do visitante, particularmente nos muitos serviços em nuvem.
Exemplos comuns de cookies de personalização:
-
Preferências de idioma e tema – fundamental para o serviço acessado “lembrar” o idioma utilizado, preferências de layout / temas, bem como outras configurações pessoais que sejam possíveis;
-
Pré-preenchimento de formulários – quando presente, o cookie salva dados primários (como endereço de e-mail e nome) para que você não precise digitá-los novamente em acessos futuros;
-
Conteúdo relacionado – em alguns sites de conteúdo ajuda na sugestão de artigos, produtos ou vídeos baseados no que o internauta já visualizou em acessos anteriores.
3. Rastreamento e Análise
Esse é a finalidade mais controvertida e a que tem relação direta com questões de privacidade na Web.
Os usos mais comuns são:
-
Análise da audiência – esses cookies são usados pelos administradores de sites para entre outras coisas, saber quantas pessoas visitam, quais páginas são mais populares, por onde os usuários navegam, duração da visita, taxa de rejeição, etc;
-
Publicidade direcionada – nesse caso são usados para exibir publicidade relacionada a produtos ou serviços que o internauta já pesquisou ou sites relacionados ao que já visitou e é a base de sistemas como o Google Ads;
Além disso, os cookies também são usados para controle de estado (como saber se o visitante votou em uma enquete) e para testes A/B (mostrar versões diferentes de uma página para medir qual funciona melhor).
O que é tempo de vida do cookie?
Quando avaliamos sob a ótica do "tempo de vida", há dois tipos de cookie: cookies de sessão e cookies persistentes.
-
Cookie de sessão – se um cookie não contiver uma data de validade, ele é denominado cookie de sessão. Ele fica armazenado na memória RAM do navegador e não é gravado no dispositivo. Quando você encerra o navegador, ele é permanentemente apagado da memória;
-
Cookie persistente – se o cookie contiver uma data de validade, ele é denominado persistente (também chamado informalmente de "permanente"). É o tipo usado, por exemplo, pelo Gmail ou pelo Facebook e fica gravado no dispositivo, dispensando informar os dados de acesso toda vez que se retorna a eles. Na data de validade estipulada na criação, o cookie é removido automaticamente, mas o servidor do serviço pode renová-lo antes disso, e o usuário pode apagá-lo manualmente a qualquer momento.
É importante não confundir essa classificação com outra, feita por origem, segundo a qual os cookies se dividem em primários (definidos pelo próprio site que você visita) e de terceiros (definidos por outros domínios).
São critérios diferentes, já que um cookie persistente pode ser primário ou de terceiros, situação que ficará mais clara adiante.
Qual a relação entre cookies e privacidade online?
Muito se fala da relação entre cookies e a sua ameaça à privacidade online, mas para entender a questão, é essencial diferenciar os chamados cookies de terceiros que mencionamos acima e os que têm propósito de rastreamento e análise.
Cookies de terceiros e cookies de rastreamento não são sinônimos, embora na grande maioria das vezes os de terceiros sejam gravados com o propósito de rastrear. Eles são utilizados por um domínio que não é aquele que você está acessando, normalmente por meio de recursos incorporados à página, como anúncios, vídeos, botões de redes sociais ou pixels invisíveis.
Conforme já mencionamos, o objetivo é rastrear o usuário, coletando informações como o histórico de navegação, que permitem orientar ações da empresa responsável pelo cookie, como exibir publicidade baseada nas buscas feitas e nas páginas que o usuário acessou.
Há muitos usuários que não se importam com isso, mas há aqueles que nem mesmo sabem que essa prática é adotada, seja porque aceitaram sem ler a política de privacidade do site, seja porque o site não teve uma postura ética, seja ainda por não estar adequado à LGPD. Vale lembrar que a LGPD exige consentimento específico e informado para cookies não essenciais.
O que está em jogo, e que é uma das razões da discussão, é a privacidade do internauta que não está sendo respeitada. Mas há outras possíveis consequências negativas para o visitante, como:
-
Perfilamento comportamental – construção de um perfil detalhado sobre os seus hábitos, interesses e opiniões;
-
Discriminação de preços – ofertas diferentes (e mais caras) para o mesmo produto, com base no seu perfil;
-
Manipulação de opinião – segmentação de conteúdo político ou publicitário para influenciar comportamento;
-
Vazamento de dados – em caso de brecha de segurança que permitam vazamento de dados, esses perfis podem ser expostos, usados para fraudes ou vendidos.
Sem dúvida, o uso mais comum está no excesso de publicidade online presente, que felizmente, ainda que de maneira tímida, está mudando e alguns navegadores como Brave e Firefox já bloqueiam cookies de terceiros por padrão, forçando a busca por alternativas menos invasivas de publicidade.
Todo site grava sempre um cookie?
Não, nem todo website acessado grava sempre um cookie no dispositivo do visitante. Isso depende de como o site foi construído, das configurações feitas nos navegadores por cada visitante e até mesmo qual o navegador escolhido por cada um.
Situações nas quais um site NÃO grava cookies:
-
Sites estáticos simples – alguns sites institucionais e blogs antigos, que só mostram texto e imagem, sem login, carrinho ou Google Analytics, podem não usar cookie nenhum;
-
Sites que optam por não usar – alguns poucos desenvolvedores preferem guardar informações em localStorage, sessionStorage ou na própria URL, evitando o uso de cookies;
-
Bloqueio do visitante – caso o navegador esteja configurado para bloquear cookies e alguns já o façam por padrão, o site até tenta gravar, mas não consegue;
-
Opção do visitante – os sites que dão ao visitante a opção “recusar todos” e que cumprem rigorosamente a LGPD, ou não gravam nenhum, ou apenas os chamados “essenciais” quando o internauta clica em "aceitar";
-
APIs e requisições técnicas – algumas respostas do servidor usam cookies apenas para funções internas (ex: balanceamento de carga), sem relação íntima com identificação do visitante.
Na prática, mesmo quando o desenvolvedor do site não opte por gravar um cookie, se ele usar serviços de terceiros (como um botão de "curtir" do Facebook, um vídeo do YouTube incorporado ou um plugin do Analytics), esses terceiros irão gravá-lo.
Ou seja, direta ou indiretamente a maioria dos sites modernos grava algum cookie. Somente os websites muito simples e/ou antigos, ou ainda feitos com foco em privacidade, podem não gravar nada.
Quais cookies são essenciais?
No tópico anterior, quando explicamos que alguns sites dão opção ao visitante de gravar apenas os “cookies essenciais”, muitos devem se perguntar: “Ok, quais são essenciais?”, ou então, “Quem determina o que é essencial?”.
A autoridade reguladora de proteção de dados de cada país geralmente determina os padrões de distinção, e o administrador de cada website deve levar em consideração esses padrões para decidir quais são essenciais e quais não.
Especificamente, essa questão envolve a interação entre as duas partes.
1. Definidor dos padrões (Autoridade Reguladora)
Em última análise, é a autoridade reguladora de cada país que define "o que conta como essencial" por meio de um conjunto de leis e diretrizes.
-
No Brasil (LGPD) – a ANPD (Autoridade Nacional de Proteção de Dados) publicou um guia específico, esclarecendo que a classificação central é baseada no critério de "necessidade", dividindo os cookies em cookies necessários (Necessários) e cookies não necessários (Não Necessários);
-
Na Europa (GDPR) – o Comitê Europeu para a Proteção de Dados (EDPB) e as autoridades de proteção de dados de cada país (como a CNIL da França, ICO do Reino Unido) fornecem orientações interpretativas rigorosas.
2. Executor concreto (Administrador do site)
A lei não fornece uma lista rígida e completa listando quais cookies específicos são essenciais. Em termos práticos, o administrador e/ou o desenvolvedor precisa definir caso a caso com base na definição regulatória.
Supondo-se que exista bom senso e rígido julgamento com base no que estipula a autoridade reguladora, a pergunta-chave é: "sem esse cookie, o serviço pode funcionar normalmente?".
Exemplos:
-
Pode ser considerado essencial – os usados para manter o status de login, os que lembram itens no carrinho de compras, além dos usados para segurança (como tokens anti-CSRF);
-
Geralmente não essencial – os utilizados para análise estatística (como Google Analytics), cookies de publicidade personalizada, cookies que lembram preferências do usuário (como tema escuro).
O grande problema atualmente, é que a interpretação de "essencial" tem sido utilizada de maneira interpretativa tendenciosa, ou seja, não deve ser suficiente que o cookie seja "útil" ou "importante para os objetivos comerciais" para ser classificado como essencial.
Por exemplo, se um site depende de análise de dados para operar seu negócio, os cookies de análise estatística ainda são considerados não essenciais, e requerem o consentimento prévio do usuário antes de serem instalados. Na prática, não é o que vem sendo feito.
Como funcionam os cookies?
Os dados de um cookie são armazenados em pares de chave e valor: uma chave funciona como o nome ou identificador, e o valor é o conteúdo associado a ela.
Por exemplo, um cookie pode ter a chave sessao_id e o valor abc123. Esses pares são gravados em um pequeno arquivo de texto no seu navegador, conforme já havíamos mencionado.
Por segurança, o navegador isola os cookies por site, o que em termos práticos significa que um site só consegue ler os cookies que ele mesmo gravou. Ele não tem acesso aos cookies de outros sites, nem a qualquer outro arquivo do seu dispositivo. Essa é uma condição de funcionamento do próprio navegador, não uma escolha do site.
Quando você digita uma URL, clica em um resultado de busca ou em um link externo, eis o que acontece:
-
O navegador envia uma requisição ao servidor onde o site está hospedado. Antes disso, ele verifica se existe algum cookie gravado por aquele domínio. Se existir, o navegador inclui esses pares de chave-valor no cabeçalho HTTP da requisição (no campo Cookie) e os envia junto com o pedido;
-
Suponhamos que você esteja acessando o Gmail. O navegador procura, na área reservada aos cookies, o arquivo que o Gmail salvou anteriormente. Se encontrá-lo, envia os dados ao servidor do Gmail, que então, usa essas informações para reconhecer você (saber que já fez login e quais são suas preferências) e monta a página de acordo com seu último acesso;
-
Se nenhum cookie for enviado, o Gmail entende que é uma visita nova (ou que a sessão expirou). Nesse caso, o servidor gera um novo identificador e o envia de volta ao navegador por meio do cabeçalho HTTP Set-Cookie. A partir daí, o navegador grava esse cookie e o reenvia nas próximas requisições, criando uma continuidade na sua sessão.
É importante notar que um servidor também pode atualizar um cookie já existente, alterando seu valor ou definindo uma nova data de expiração. Além disso, existem os cookies de terceiros, que incorporam recursos de outro domínio (como anúncios, vídeos ou botões de redes sociais), como também gravam os seus próprios cookies no navegador.
Por fim, mas não menos importante, cada site pode definir conteúdos diferentes para os cookies que grava, o que significa que os pares de chave e valor variam de site para site, de acordo com a necessidade de cada um.
O que há em um cookie?
Como mencionamos, cada site inclui em um cookie informações diferentes e que são definidas de acordo com os interesses, as necessidades e os aspectos técnicos do site.
Portanto, pode conter informações de usuário e senha, data de expiração, chaves e valores para diferentes áreas do site, fuso horário, entre muitas possibilidades.
Inclusive é possível visualizar o conteúdo dos cookies de cada site que você acessa.
Por exemplo, se você utiliza o Microsoft Edge, ao pressionar a tecla F12, depois clicar no menu “Aplicativo” e depois em “Armazenamento” e “Cookies” e localizar o domínio correspondente, verá os nomes das chaves, os respectivos valores, o domínio associado, o caminho, a expiração, o tamanho em bytes, entre muitas outras informações.
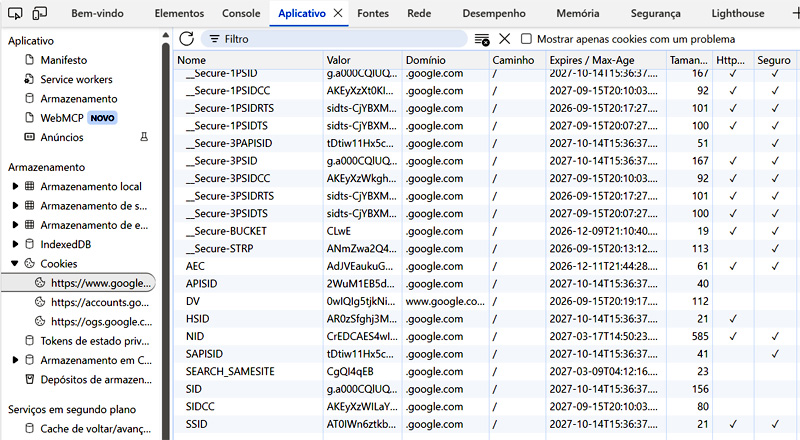
Ao pressionar novamente F12, a janela de modo de desenvolvedor que foi aberta no procedimento acima, é fechada.
Por que um site grava vários cookies?
Se você teve curiosidade de ver o que um cookie pode conter e a depender do site em que fizer isso, pode ter visto mais de um cookie associado ao domínio e a outros (cookies de terceiros), sendo que cada um tem uma função específica e um escopo próprio.
Em vez de um único e que pode ter um tamanho razoável, muitos sites optam por usar vários pequenos, cada um com um propósito, como por exemplo:
|
Cookie |
Função |
|
sessao_id |
Identificar sua sessão de login |
|
carrinho |
Guardar os itens no carrinho |
|
idioma |
Lembrar o idioma preferido |
|
tema |
Lembrar se você usa modo escuro |
|
_ga |
Google Analytics (estatísticas) |
|
_gid |
Google Analytics (sessão do dia) |
|
ads_id |
Publicidade direcionada |
|
AnalyticsSyncHistory, lidc ou UserMatchHistory |
Utilizados pela plataforma LinkedIn |
|
APISID |
Pertencente e utilizado pelo Google |
|
HSID, SID e SIDCC |
Cookies de segurança |
Eis as razões para não usar um só:
-
Organização – cada cookie cuida de uma coisa, facilitando o gerenciamento;
-
Expiração – cada um pode expirar em datas diferentes. O cookie de sessão expira ao fechar o navegador, o de idioma pode durar meses e o de login pode durar dias;
-
Escopos diferentes – alguns cookies valem para todo o site (/), outros só para uma área específica (/checkout);
-
Segurança – ao separar dados sensíveis (como token de autenticação) de dados triviais (como tema) há redução dos riscos;
-
Terceiros – cada serviço incorporado (Google Analytics, Facebook, YouTube) grava seus próprios cookies, independentemente do site principal.
Na prática, em muitos casos, dezenas de cookies serão listados, sendo vários pertencentes ao próprio Google, outros de serviços associados. Em sites de notícias com muitos anúncios, é comum haver mais de 50 cookies!
Cookies são seguros?
Essa é uma pergunta frequente de muitos usuários e a resposta mais honesta por enquanto, é: depende do que se entende por "seguro"!
O cookie, por si só, não oferece risco! Conforme explicamos:
-
Ele é apenas um arquivo de texto e, como tal, não tem o potencial de um malware;
-
Independentemente do conteúdo gravado (chave e valor), ele não consegue afetar o dispositivo;
-
Ele não é um arquivo executável. É um arquivo “passivo”, apenas armazenado pelo navegador, lido e reenviado ao servidor. Não tem o papel de executar nada no dispositivo do internauta.
A preocupação, portanto, não está no cookie em si, mas no tipo de informação que está sendo obtida e em quem tem acesso a ela. Se, por exemplo, um cookie de rastreamento foi gravado, os hábitos de navegação podem ser usados para construir um perfil detalhado sobre o visitante e, a partir daí, técnicas de engenharia social podem ser empregadas para explorar aspectos de segurança inerentes ao mundo digital.
No entanto, há outros riscos concretos que merecem atenção:
-
Rastreamento entre sites – cookies de terceiros permitem que empresas acompanhem sua navegação em diferentes sites, montando um perfil comportamental que você nunca autorizou explicitamente;
-
Session hijacking (roubo de sessão) – se o cookie de sessão trafegar em uma conexão não criptografada (sem HTTPS), ele pode ser interceptado por um atacante, que consegue se passar pelo visitante;
-
Cookies zumbis – são cookies capazes de "ressuscitar" após serem apagados. Eles guardam backups em outros locais menos conhecidos do navegador (HTML5 ou ETags do cache) e, quando o site detecta que o cookie principal foi removido, recria-o a partir desses backups. Na prática, o usuário apaga o cookie, mas ele volta, violando diretamente a intenção de interromper o rastreamento. Essa prática já rendeu multas regulatórias milionárias, como a aplicada à Verizon nos Estados Unidos em 2016.
Ou seja, o cookie propriamente não é inseguro, mas as informações que ele pode dispor a seu respeito podem acarretar problemas de segurança e desdobramentos relacionados, como perfilamento, discriminação de preços, manipulação de opinião e vazamento de dados em caso de brecha.
E aqui vale introduzir um princípio fundamental – não há segurança cibernética sem privacidade!
Um ambiente digital só é verdadeiramente seguro se o usuário tem controle sobre os seus próprios dados. Quando cookies rastreiam você sem consentimento claro, quando perfis são construídos às escondidas, quando a privacidade é tratada como moeda de troca, a segurança de todos fica comprometida.
É fundamental compreender que a privacidade é parte inseparável da segurança e, portanto, um sistema que vigia tudo o tempo todo, é também uma brecha potencial de segurança e é justamente por isso que a discussão sobre privacidade é tão urgente.
Como gerenciar os cookies?
Diferentes navegadores para desktops, notebooks, ou dispositivos móveis, como um smartphone Android, oferecem também diferentes níveis de proteção para algumas situações mais comuns.
Uma das alternativas, é o modo privado ou anônimo. Todos os principais navegadores têm essa opção, por meio da qual os cookies relativos a todas as páginas acessadas, bem como histórico de navegação, dados de sites, senhas, URLs, e dados de formulário, são removidos quando o navegador é encerrado.
Dependendo do browser e da versão, outras opções podem ser configuradas ou estar disponíveis por padrão.
Geralmente se pode efetuar o gerenciamento de cookies acessando a opções configurações, sabendo-se o que está permitido para todo e qualquer site, o que está bloqueado, bem como estipular uma lista de sites com preferências específicas.
Também é possível pela mesma opção, remover todos os cookies, ou removê-los na opção de remoção de histórico de navegação.
É importante salientar que os passos necessários variam de acordo com o navegador, a versão usada e até se trata-se de versão para desktop ou mobile, sendo necessário verificar no menu ajuda o tutorial correspondente
Conclusão
Os cookies são uma ferramenta e como qualquer uma, podem ser usados para o bem ou para o mal. Portanto, agora que você sabe o que são, para que servem, como funcionam e quais riscos oferecem, a próxima vez que aquele aviso de cookies aparecer na sua tela, você não precisará clicar em "aceito" no automático. Você poderá escolher.
E escolher, convenhamos, é o primeiro passo para exercer qualquer direito, inclusive o direito à privacidade.